
Nutanix 报告显示,72% 医疗 IT 从业者将数据主权列为基础设施决策必选项;本地部署、密钥自持与不可逆删除成为关注重点
医疗行业对数据的关注,正在从“防止泄露”延伸到“谁真正掌握数据”。Nutanix 医疗行业报告指出,72% 的医疗 IT 专业人士已把数据主权视为基础设施决策中必须纳入的因素。过去,医疗数据保护主要围绕安全展开,重点是避免敏感信息被泄露、篡改或丢失;如今,讨论范围进一步扩大——医疗机构是否真正控制自己的数据,正成为新的核心问题。
数据主权重新定义医疗数据管理
近年来,医疗数据被视为具有国家价值的高度敏感资产,数据主权问题随之升温。跨境云服务商、外国机构依法调取数据、医疗数据是否会被用于训练 AI 模型等话题,都引发了对数据主权的担忧。
各国政府也在加快行动。法国要求其最敏感健康数据——包括国家健康数据平台持有的记录——必须存放在通过 SecNumCloud 认证的供应商处,以避免受外国法律管辖。美国司法部一项自 2025 年起生效的规定,限制部分外国方访问美国人的健康数据,包括电子健康记录和临床记录。日本厚生劳动省则要求,将患者数据外包至海外外部服务器的医疗机构必须采取加密等技术保障,防止未经授权的访问。
尽管各地要求不同,但目标一致:敏感医疗数据应始终处于医疗机构控制之下。反复出现的核心目标包括:
数据驻留:敏感信息必须留在经批准的地理或法律管辖区内。
加密与密钥控制:数据必须加密,同时组织保留对访问密钥的控制。
访问控制:只有授权方才能访问医疗数据,未经授权不得重复使用。
不可逆删除:组织能够定义保留期限,并确保数据被安全删除且无法恢复。
透明与可审计:访问和管理活动必须可追溯。
备份:常被忽视的主权缺口
在数据主权讨论中,备份往往被忽略。多数注意力集中在生产工作负载上,但从主权角度看,备份可能包含与生产环境相同的敏感数据,从而形成潜在缺口。医疗机构制定数据主权战略时,备份架构必须纳入整体方案。
ActiveProtect:以本地部署构建主权备份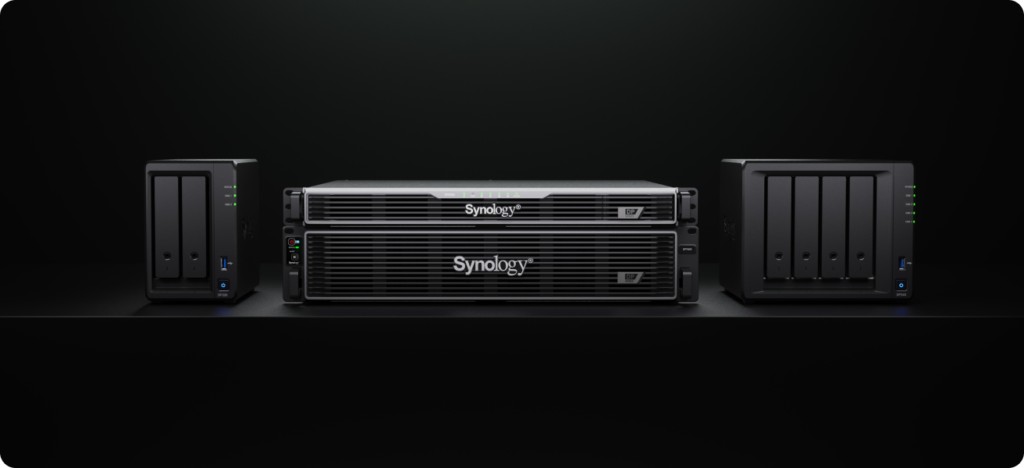
Synology ActiveProtect 是一款一体化备份设备,通过不可变保护、气隙保护等能力提供网络弹性,帮助医疗机构保障数据安全。除安全之外,ActiveProtect 的本地部署模式还可帮助组织实现数据主权。它可以完全部署在组织自有环境中,让医疗机构直接控制备份数据;相比之下,云备份通常依赖合同保证,例如约定谁有权访问环境。
对于正在制定数据主权战略的医疗机构,本地部署可帮助满足以下要求:
绝对数据驻留
ActiveProtect 可本地部署,备份数据保留在医院或组织指定地点,使医疗服务提供者能够控制敏感信息的存储位置。例如,Synology 客户 St. Nikolaus 医院需要完全本地的解决方案来满足 GDPR 和 NIS2 合规要求,确保患者数据可恢复且不离开医院控制的基础设施,因此选择部署 ActiveProtect。
加密与独立密钥控制
ActiveProtect 保护传输中和静态的备份数据。对于静态数据,它使用 AES 加密整个存储卷,恢复密钥仅由组织持有,连 Synology 也无法访问。这意味着加密备份数据的控制权完全属于组织。即使底层硬盘丢失或被盗,数据仍不可读,有助于组织保持对敏感信息的控制。
最小权限访问
ActiveProtect 根据用户职责提供细粒度的基于角色的访问控制。审计人员可被限制为只读访问,基础设施团队可仅管理硬件,在多站点环境中,管理员可被限制为只管理指定位置的备份服务器。
自动且不可逆删除
ActiveProtect 按照预定义保留策略自动管理恢复点,让组织控制数据保留时长。数据达到生命周期终点后,可被永久删除且无法恢复,帮助组织满足不可逆删除要求。
透明审计
ActiveProtect 配备全面日志系统,记录备份、恢复、用户连接和设备操作等详细信息,支持审计与治理需求。在监控方面,APM 还可通过 SMTP 邮件通知、Syslog 转发和 SNMP 陷阱,将异常事件转发至主流 SIEM/SOAR 平台。
值得关注:云备份并非完全出局
并非所有云备份都不符合数据主权要求,关键在于提供商是否满足上述同等要求。Synology C2 Backup 正是为满足这些要求而构建,为需要异地选项的组织提供了一种将控制力延伸至自有基础设施之外的方式。可查看 C2 Backup 页面,了解当前可用的数据中心区域。
医疗数据主权适用于数据的每一份副本,包括备份。随着全球主权规则日益严格,医疗机构需要的是架构,而不仅仅是合同,以确保对最敏感信息保持长期控制。在本地构建备份基础设施,是在架构层面弥补缺口的一种方式,可让数据驻留、加密密钥、访问、保留和审计能力都掌握在组织自己手中。
Search from here