
当前,企业数据安全正面临多重威胁。勒索软件攻击、内部人员恶意操作、数据被误删或蓄意删除等事件频繁发生,轻则造成业务中断,重则让企业数据一夜蒸发,带来巨额经济损失和声誉风险。
多数企业已经建立了某种数据保护机制,但只做备份远远不够。如果备份数据被篡改、删除或被黑客加密,企业同样可能陷入无法恢复的困境。换句话说,备份只是第一步,备份本身也需要被保护。
为了守住这条“最后防线”,企业通常会采用加密或不可变能力。两者都重要,但解决的问题并不相同。只有理解差异,并把它们组合起来,才能构建真正有韧性的数据保护体系。
加密管隐私,不可变管“还在不在”
加密的作用,是把数据转换成不可读格式,只有掌握正确密钥的授权人员才能访问。它的核心目标是保护数据隐私。即使数据在传输中被截获,或被人未经授权访问,内容也无法被读取,从而降低商业秘密和个人信息泄露的风险。
但加密并不能阻止数据被删除。比如,勒索软件攻击中,备份数据本身也可能被再次加密,导致用户无法恢复。加密能保证“偷走也看不懂”,却不能保证数据始终存在、一定可恢复。
不可变性则补上了这一环。不可变备份意味着数据一旦写入,就不能被修改或删除。面对恶意软件攻击或意外删除,备份数据仍然保持干净,可以在危机时刻用于恢复。加密关注隐私,不可变关注存在,两者缺一不可。
面对勒索软件,单层防御已经不够
在勒索软件攻击场景中,不可变性可以充当基础能力,因为它能保证数据的完整性和可用性。加密则适合作为第二层防御,防止泄露后的数据被进一步利用。如今,仅依赖一种防护方式,已经难以应对复杂威胁。把不可变性和加密结合起来,才能同时保障数据隐私和可用性,这也是企业打造韧性备份架构的关键。
ActiveProtect如何把两者放进同一架构?
群晖ActiveProtect是一款围绕数据韧性设计的企业级备份一体机,它将不可变性和加密整合在统一的备份架构中。从备份数据创建、服务器存储,到异地数据复制,ActiveProtect都在强调不可变保护。当数据需要传输到远程存储站点时,系统会启用客户端加密,即使数据在途中被截获,也无法被读取。
在本地备份服务器上,ActiveProtect优先考虑不可变性。这样做的目的,是满足恢复点目标(RPO)和恢复时间目标(RTO),让企业能够快速完成备份,并在遭遇勒索软件攻击时迅速恢复数据。
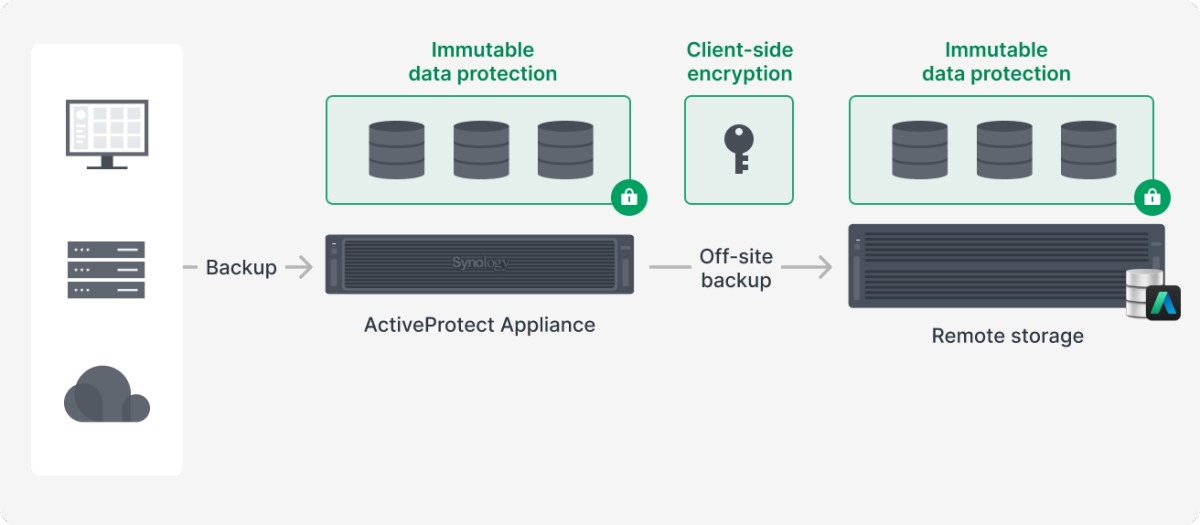
具体来看,ActiveProtect采用一次写入多次读取(WORM)技术,数据写入后立即被锁定,防止任何修改或删除。由于数据在每次备份时不需要反复加密、解密,CPU和I/O开销得以降低,备份性能和数据完整性也能同时兼顾。
在管理层面,ActiveProtect的不可变能力还加入了智能机制。数据写入后会自动锁定,用户可以通过预设保护策略设置和管理保留周期。在锁定期间,数据无法被修改或删除;锁定到期后,数据会立即归档。
在远程存储方面,ActiveProtect进一步为不可变性加上AES-256加密。异地备份通常用于长期保留,不需要频繁恢复,因此性能不是首要问题,更重要的是防止跨站点、跨网络传输时发生数据泄露。ActiveProtect通过客户端加密,在数据离开备份服务器之前就完成加密,从而降低这一风险。
性能、合规、安全,三重收益
对本地备份而言,跳过重复加密和解密,可以带来更快的备份和恢复速度,帮助业务保持连续。对异地传输和远程存储而言,端到端加密则更符合GDPR、HIPAA等数据隐私合规要求,并减少数据泄露机会。
同时,ActiveProtect还提供双层安全机制:内置不可变性防止数据被篡改和删除,加密则保护数据隐私。这样,数据既能保持完整,又不会被未授权用户读取。
在威胁不断演变的今天,企业对抗勒索软件不能只靠一项技术。ActiveProtect让企业同时利用不可变性和加密,形成双重防御:既能快速恢复数据,又能满足合规要求,并为长期数据韧性打下基础。
Search from here