
在GDPR合规环境中完成去标识化,并通过内部策略与内容安全两道检查决定自动回复或转人工
生成式AI正被越来越多企业用于提升运营效率、处理复杂问题,但数据隐私随之成为不可回避的挑战。Synology近日分享其AI驱动客户支持系统的实践称,企业若希望借助AI提高生产力,就必须同时控制数据泄露风险。其做法是在工作流程中引入全面去标识化技术和严格防护机制,以确保客户信息得到负责任处理,并维持数据安全与隐私保护标准。
Synology援引案例称,今年3月,一家韩国企业集团曾解除生成式AI使用禁令,但数周后因员工分享专有代码、会议录音等敏感内部信息而重新实施禁令。这一事件表明,AI效率与隐私管控需要同步推进。
以RAG系统提升技术支持准确性
Synology表示,其开发了检索增强生成(RAG)系统,用于提高技术支持效率与准确性。该公司还建立了过去一年经认证的支持案例数据库,内容由专业技术支持工程师审核,针对Synology产品与解决方案提供最新洞察。收到新请求后,RAG系统会分析客户问题,并从数据库中检索相关解决方案。相比基于公开数据训练的生成式AI,这一方式可生成更高质量的回复。
该系统以保护客户隐私为基础。过去案例和新收到工单中的数据,在使用前均需经过全面去标识化处理。具体机制包括:通过正则表达式识别支持工单中的电子邮件、电话号码等模式;利用自然语言处理部署命名实体识别,结合上下文检测实体;通过校验和验证确保模式准确性;分析周围文本以提高检测置信度;并对检测到的敏感信息实施匿名化保护。
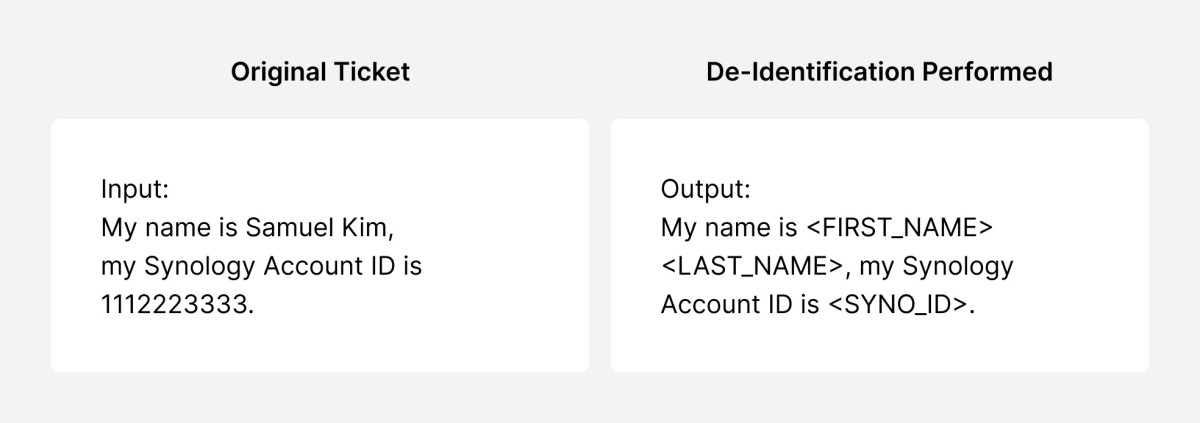 Synology强调,这一去标识化流程在符合GDPR的环境中执行,以确保监管合规和数据匿名化。
两道防护栏约束AI输出
经过去标识化再处理后,所有AI生成回复还需通过两道防护栏进行策略检查,防止无意披露敏感信息或给出可能有害的建议。第一道为内部策略检查,用于识别违反内部政策或可能给用户带来数据丢失风险的情况。例如,当工单请求可能影响用户现有环境的安装文件、DSM或应用程序版本,请求协助处理常见漏洞和暴露(CVE)问题,或引用其他支持工单时,系统将停止回复,并向技术支持工程师提供指导该决定的主要因素摘要,以便视情况升级处理。
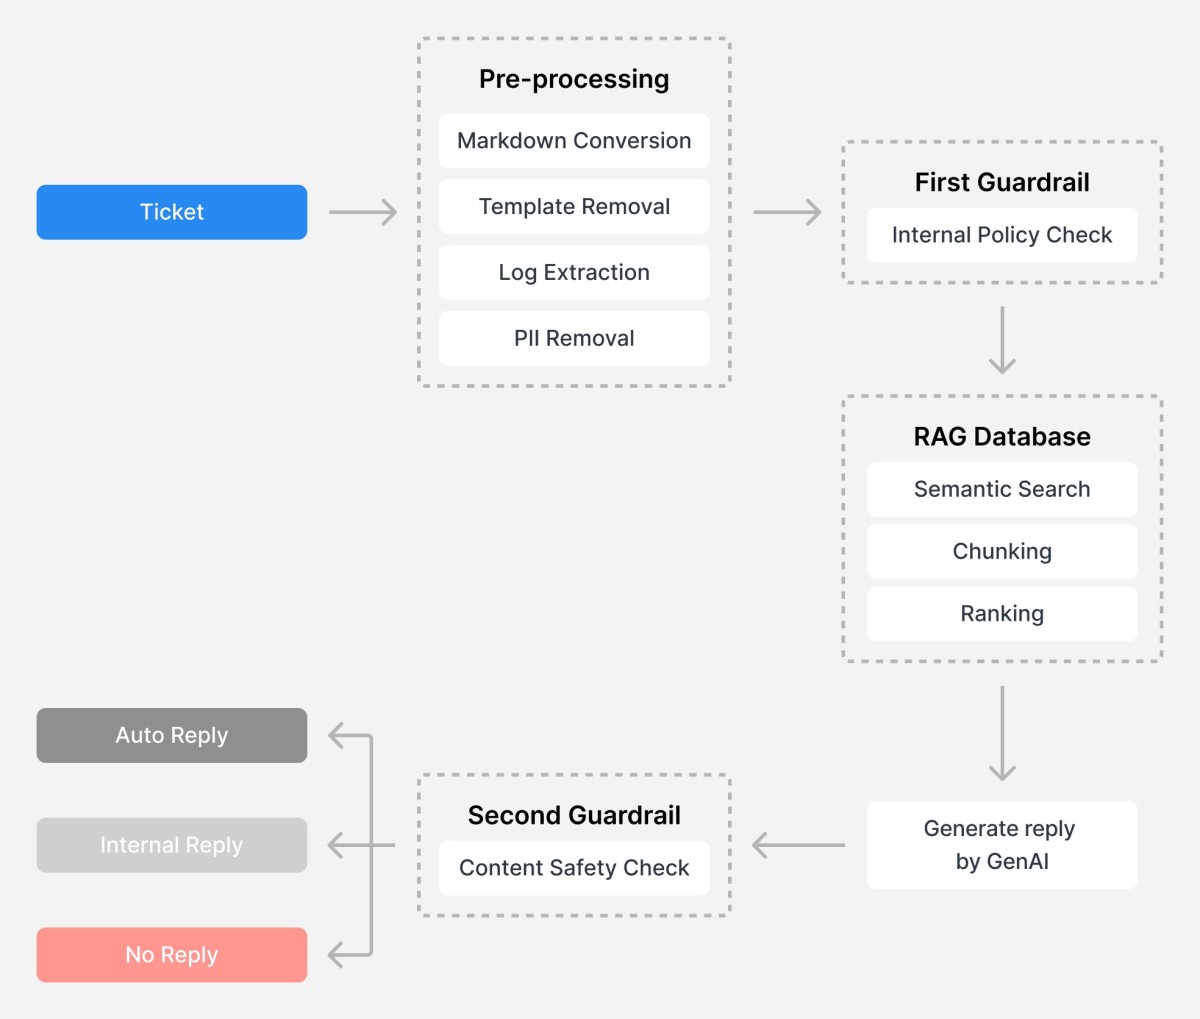
第二道为内容安全检查,确保生成回复不包含控制台命令、远程访问详情,或其他在特定场景下可能不可用或不适当的上下文准确数据。通过该检查后,系统再决定是自动回复,还是将工单转交支持人员审核。
响应时间提升20倍,强调隐私优先
Synology称,这一自动化AI支持流程显著提高了回复准确性和相关性,使响应时间提升20倍。通过严格去标识化流程和稳健防护机制,该公司确保数据保密并遵守隐私协议。Synology表示,开发AI客户支持系统的经验使其认识到,AI虽具备强大的问题解决能力,但必须通过控制与审核机制加以约束,才能实现效率与隐私的平衡。未来,Synology将继续坚持隐私优先承诺,在利用AI潜力的同时保护客户数据。
Search from here